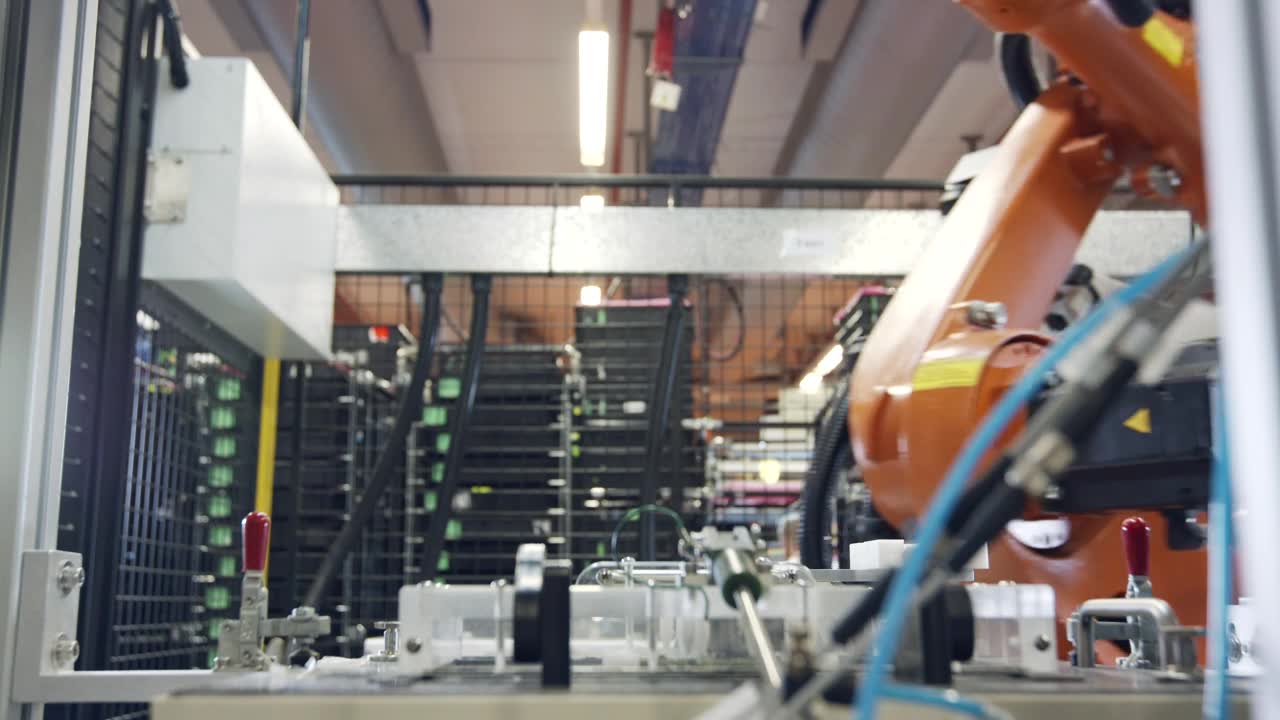
Fertigung
Vernetzte Maschinen, OT-Netze und Produkte mit digitalen Elementen. NIS2 und der Cyber Resilience Act gelten beide, und ein einziges abgelaufenes Gerätezertifikat kann eine Produktionslinie stoppen.
Besonders relevantJede Branche hängt von Software, Zertifikaten und Lieferanten ab, die sie nicht vollständig kontrolliert. Trustefi passt sich den Risiken und Vorschriften an, die in Ihrer Branche zählen.
Vernetzte Maschinen, OT-Netze und Produkte mit digitalen Elementen. NIS2 und der Cyber Resilience Act gelten beide, und ein einziges abgelaufenes Gerätezertifikat kann eine Produktionslinie stoppen.
Besonders relevantTeams, die täglich mit Open Source und Cloud ausliefern. Angriffe auf die Lieferkette und geleakte Secrets sind die größten Risiken, und Kunden verlangen Nachweise.
Besonders relevantKritische Infrastruktur unter NIS2, mit langlebigen OT-Systemen, bei denen Verfügbarkeit und Zertifikate nicht versagen dürfen.
Besonders relevantRegulierte Teams, die Aufsicht und Kunden die Kontrolle über Fremdcode, Schlüssel und KI-Nutzung nachweisen müssen, etwa nach DORA und NIS2.
Besonders relevantSensible Patienten- und Forschungsdaten, vernetzte Medizingeräte und schnell wachsender KI-Einsatz in Forschung und Versorgung.
Besonders relevantSoftwaredefinierte Fahrzeuge und vernetzte Produkte mit langen Lebenszyklen, vielen Zulieferern und hohen Erwartungen an Sicherheitsupdates.
Besonders relevantTracking-Systeme, Geräteflotten und Integrationen mit vielen Partnern, mit NIS2-Pflichten für wichtige Betreiber.
Besonders relevantBehörden und Kommunen, die Dienste modernisieren und Daten in Europa und unter eigener Kontrolle halten.
Besonders relevantTrustefi prüft, was in Ihre Umgebung gelangt, bevor Ihre Entwickler, Scanner oder Prüfer es überhaupt sehen.
Europäische Vorschriften machen Lieferkettensicherheit, Meldung von Vorfällen und dokumentierte Kontrollen für viele Unternehmen verpflichtend.
Typische Situationen, für die unsere Produkte und Dienstleistungen gebaut sind, vom vertippten Paketnamen bis zur neuen Verordnung.
Erzählen Sie uns, was Sie betreiben. Wir antworten in der Regel innerhalb von zwei Werktagen.